Galeria zdjęć - Komisja Nadzoru Finansowego
Multimedia
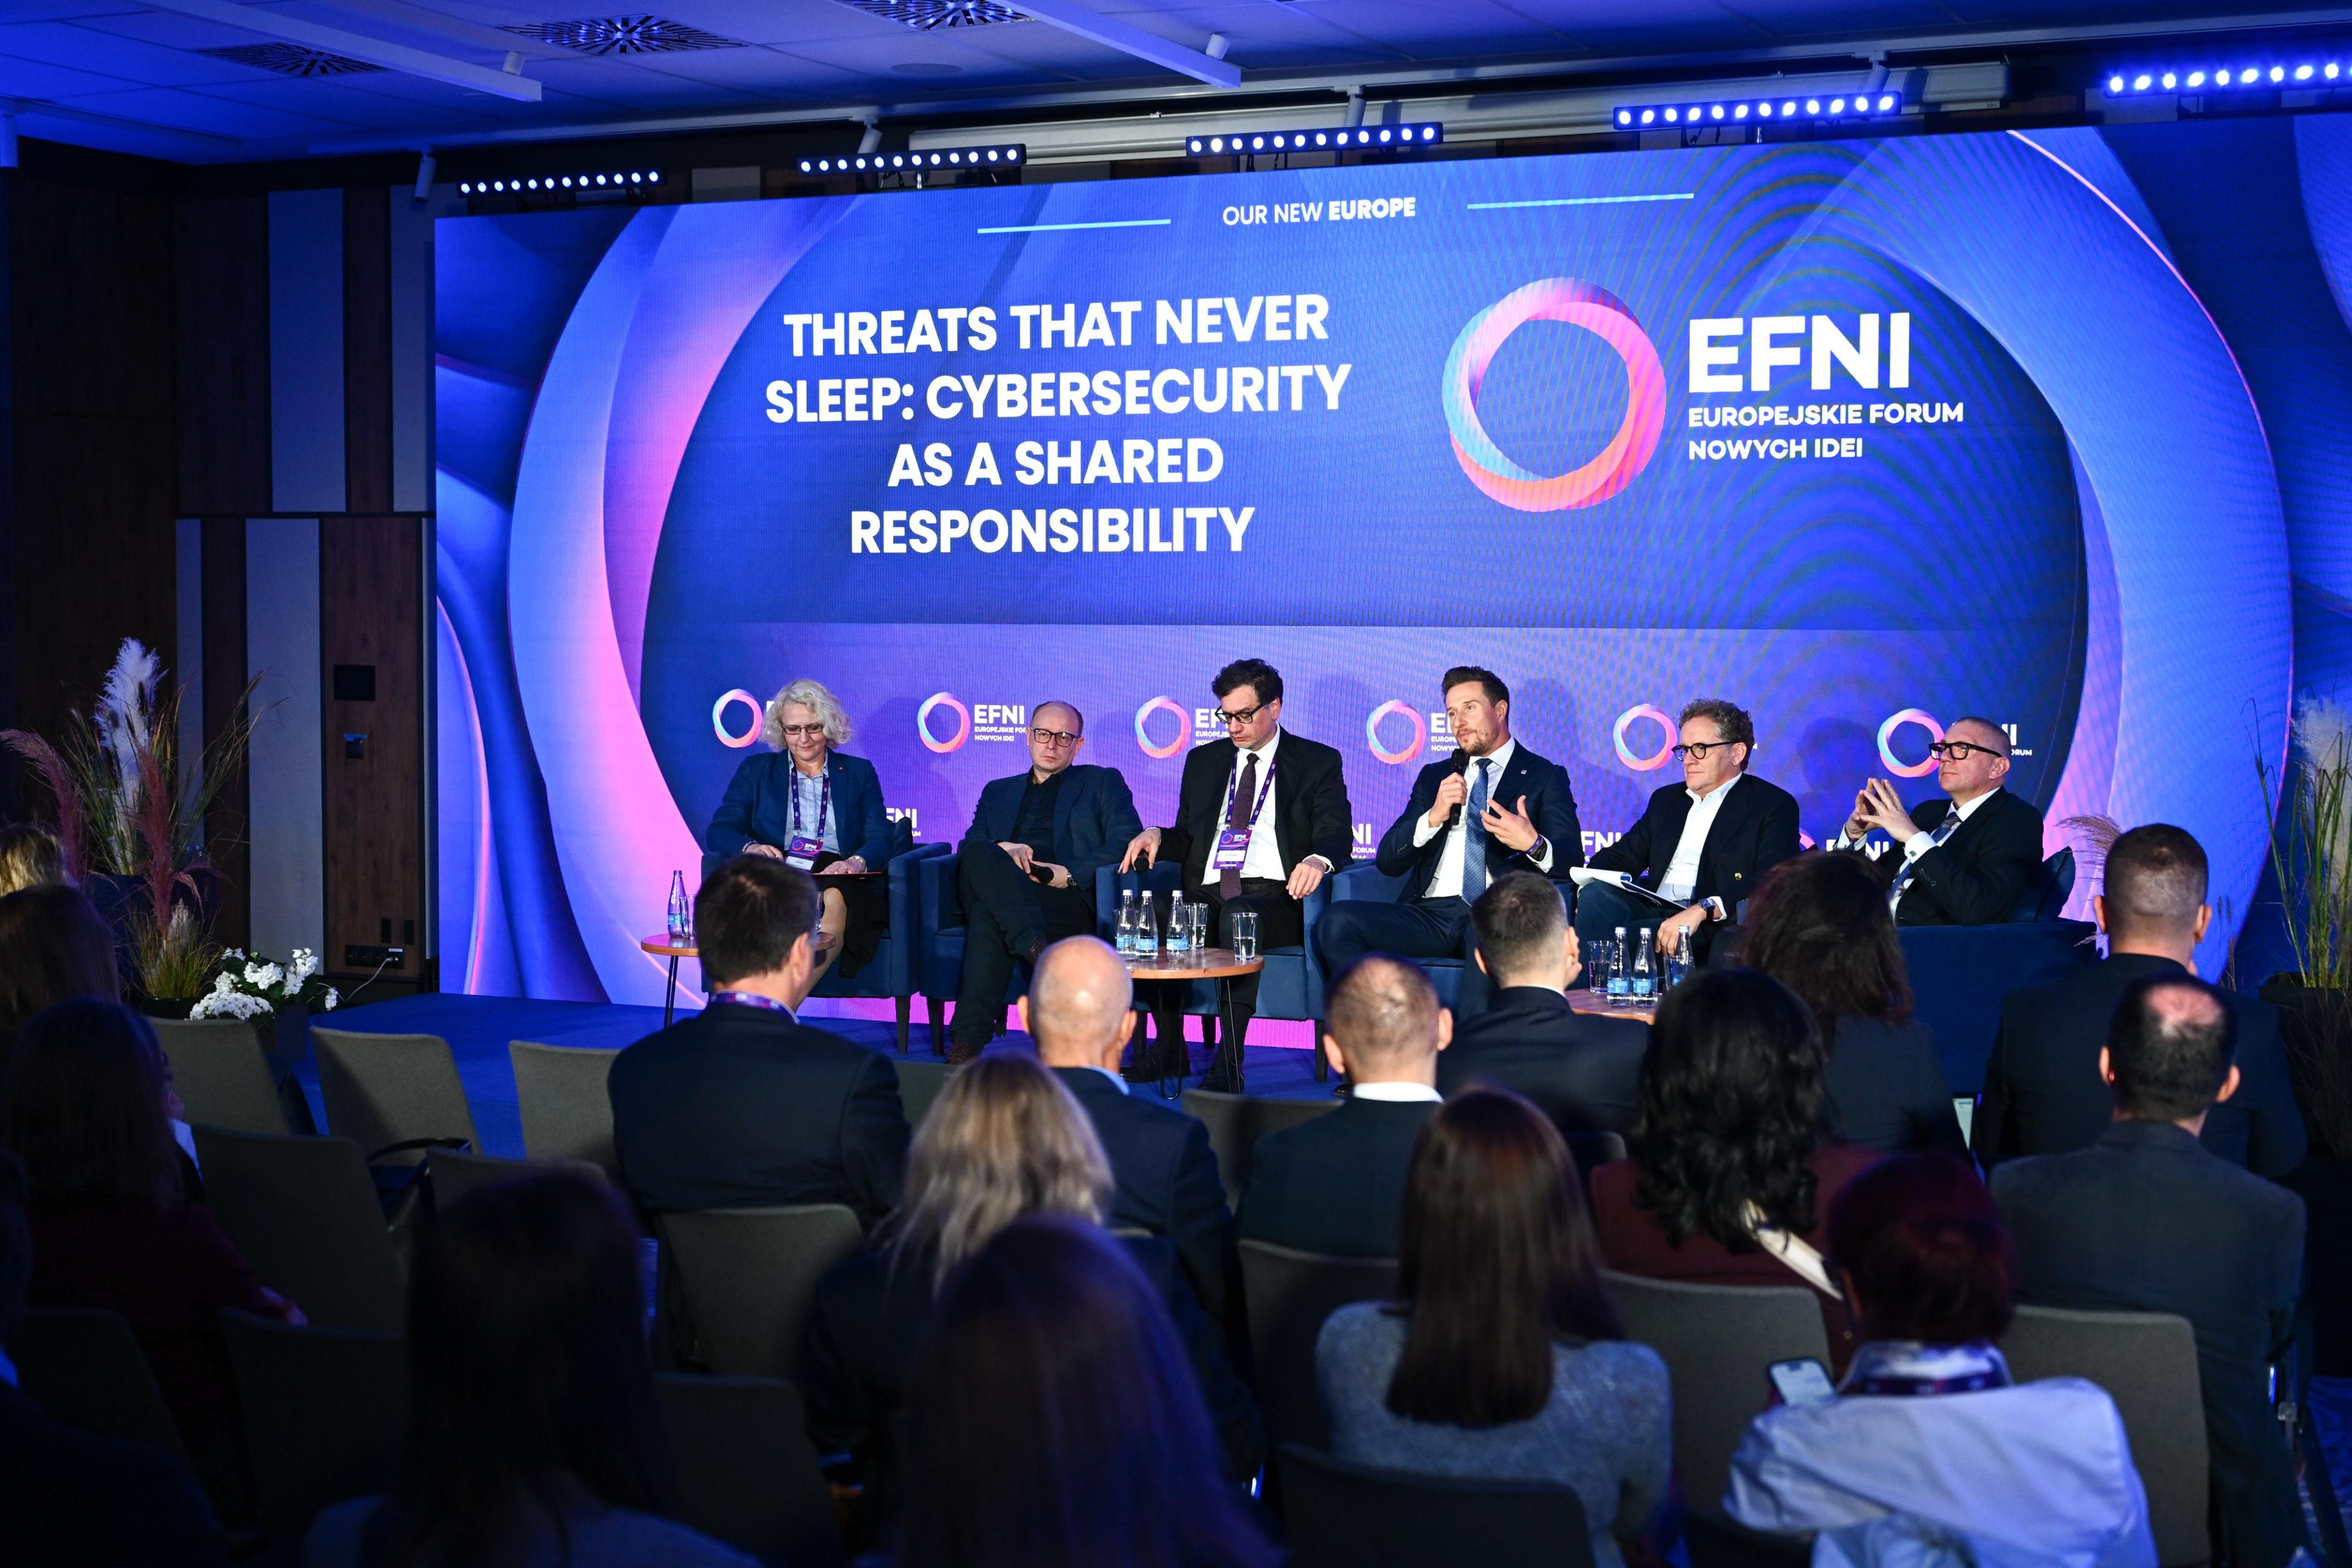
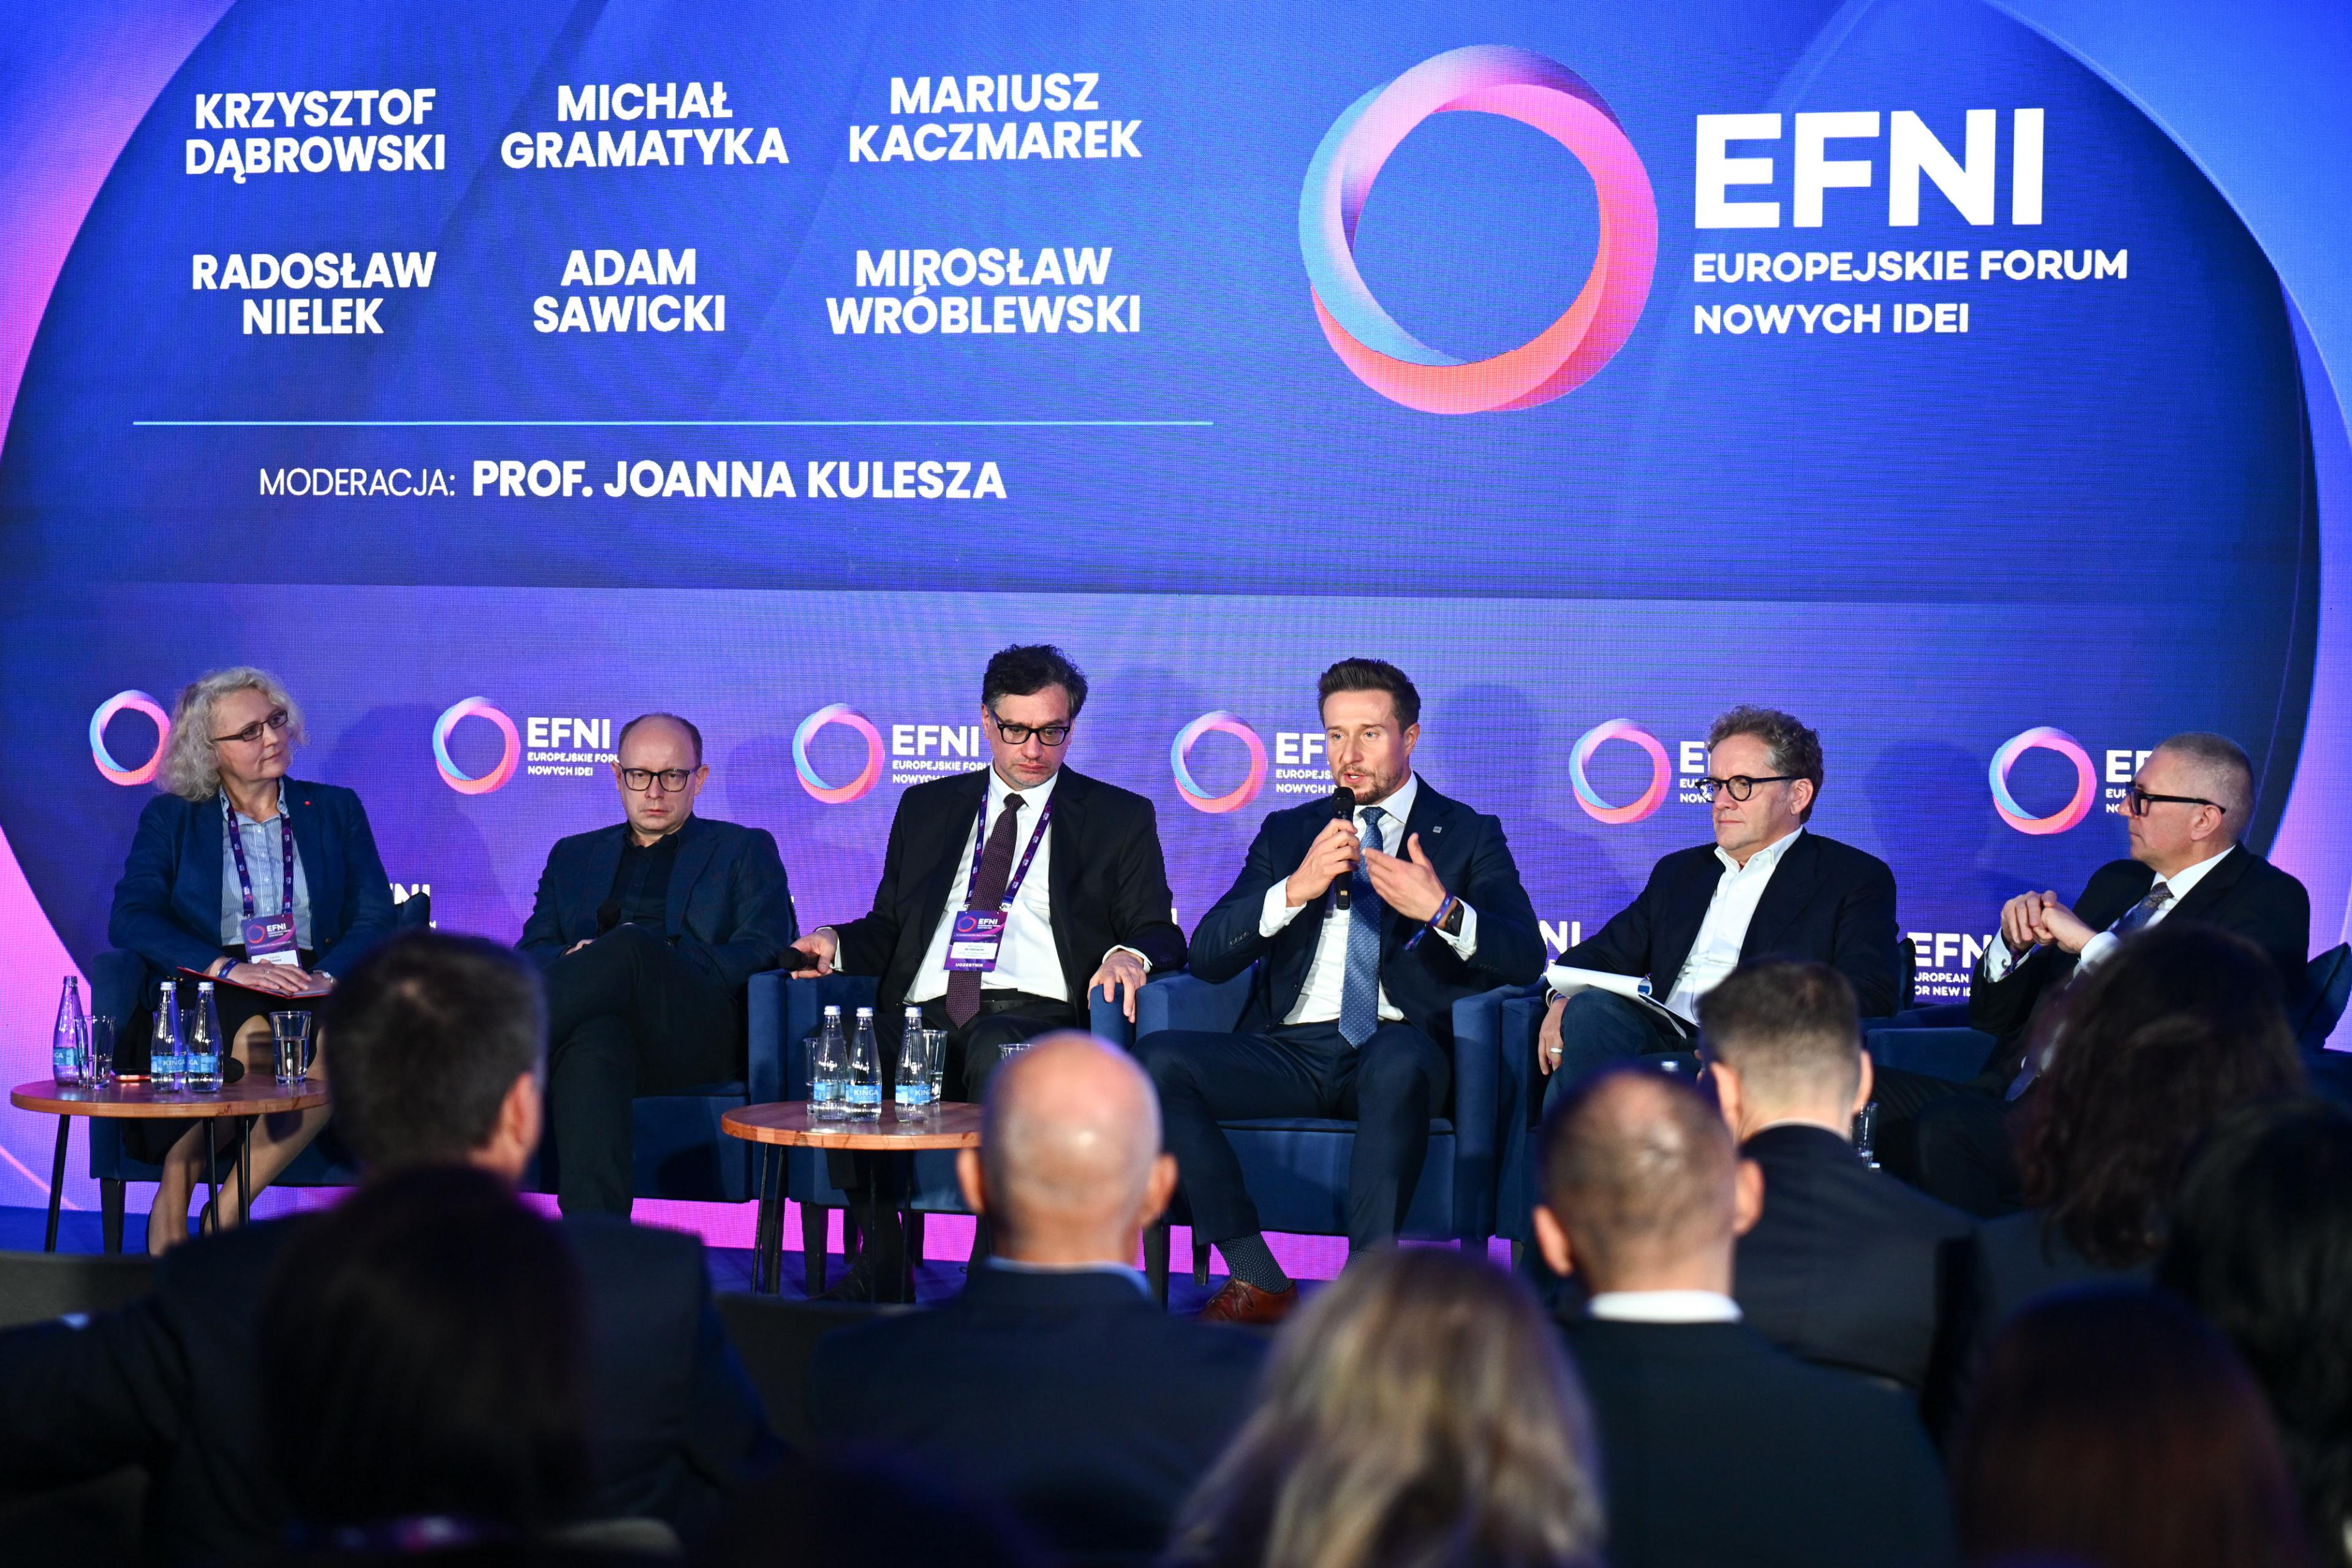
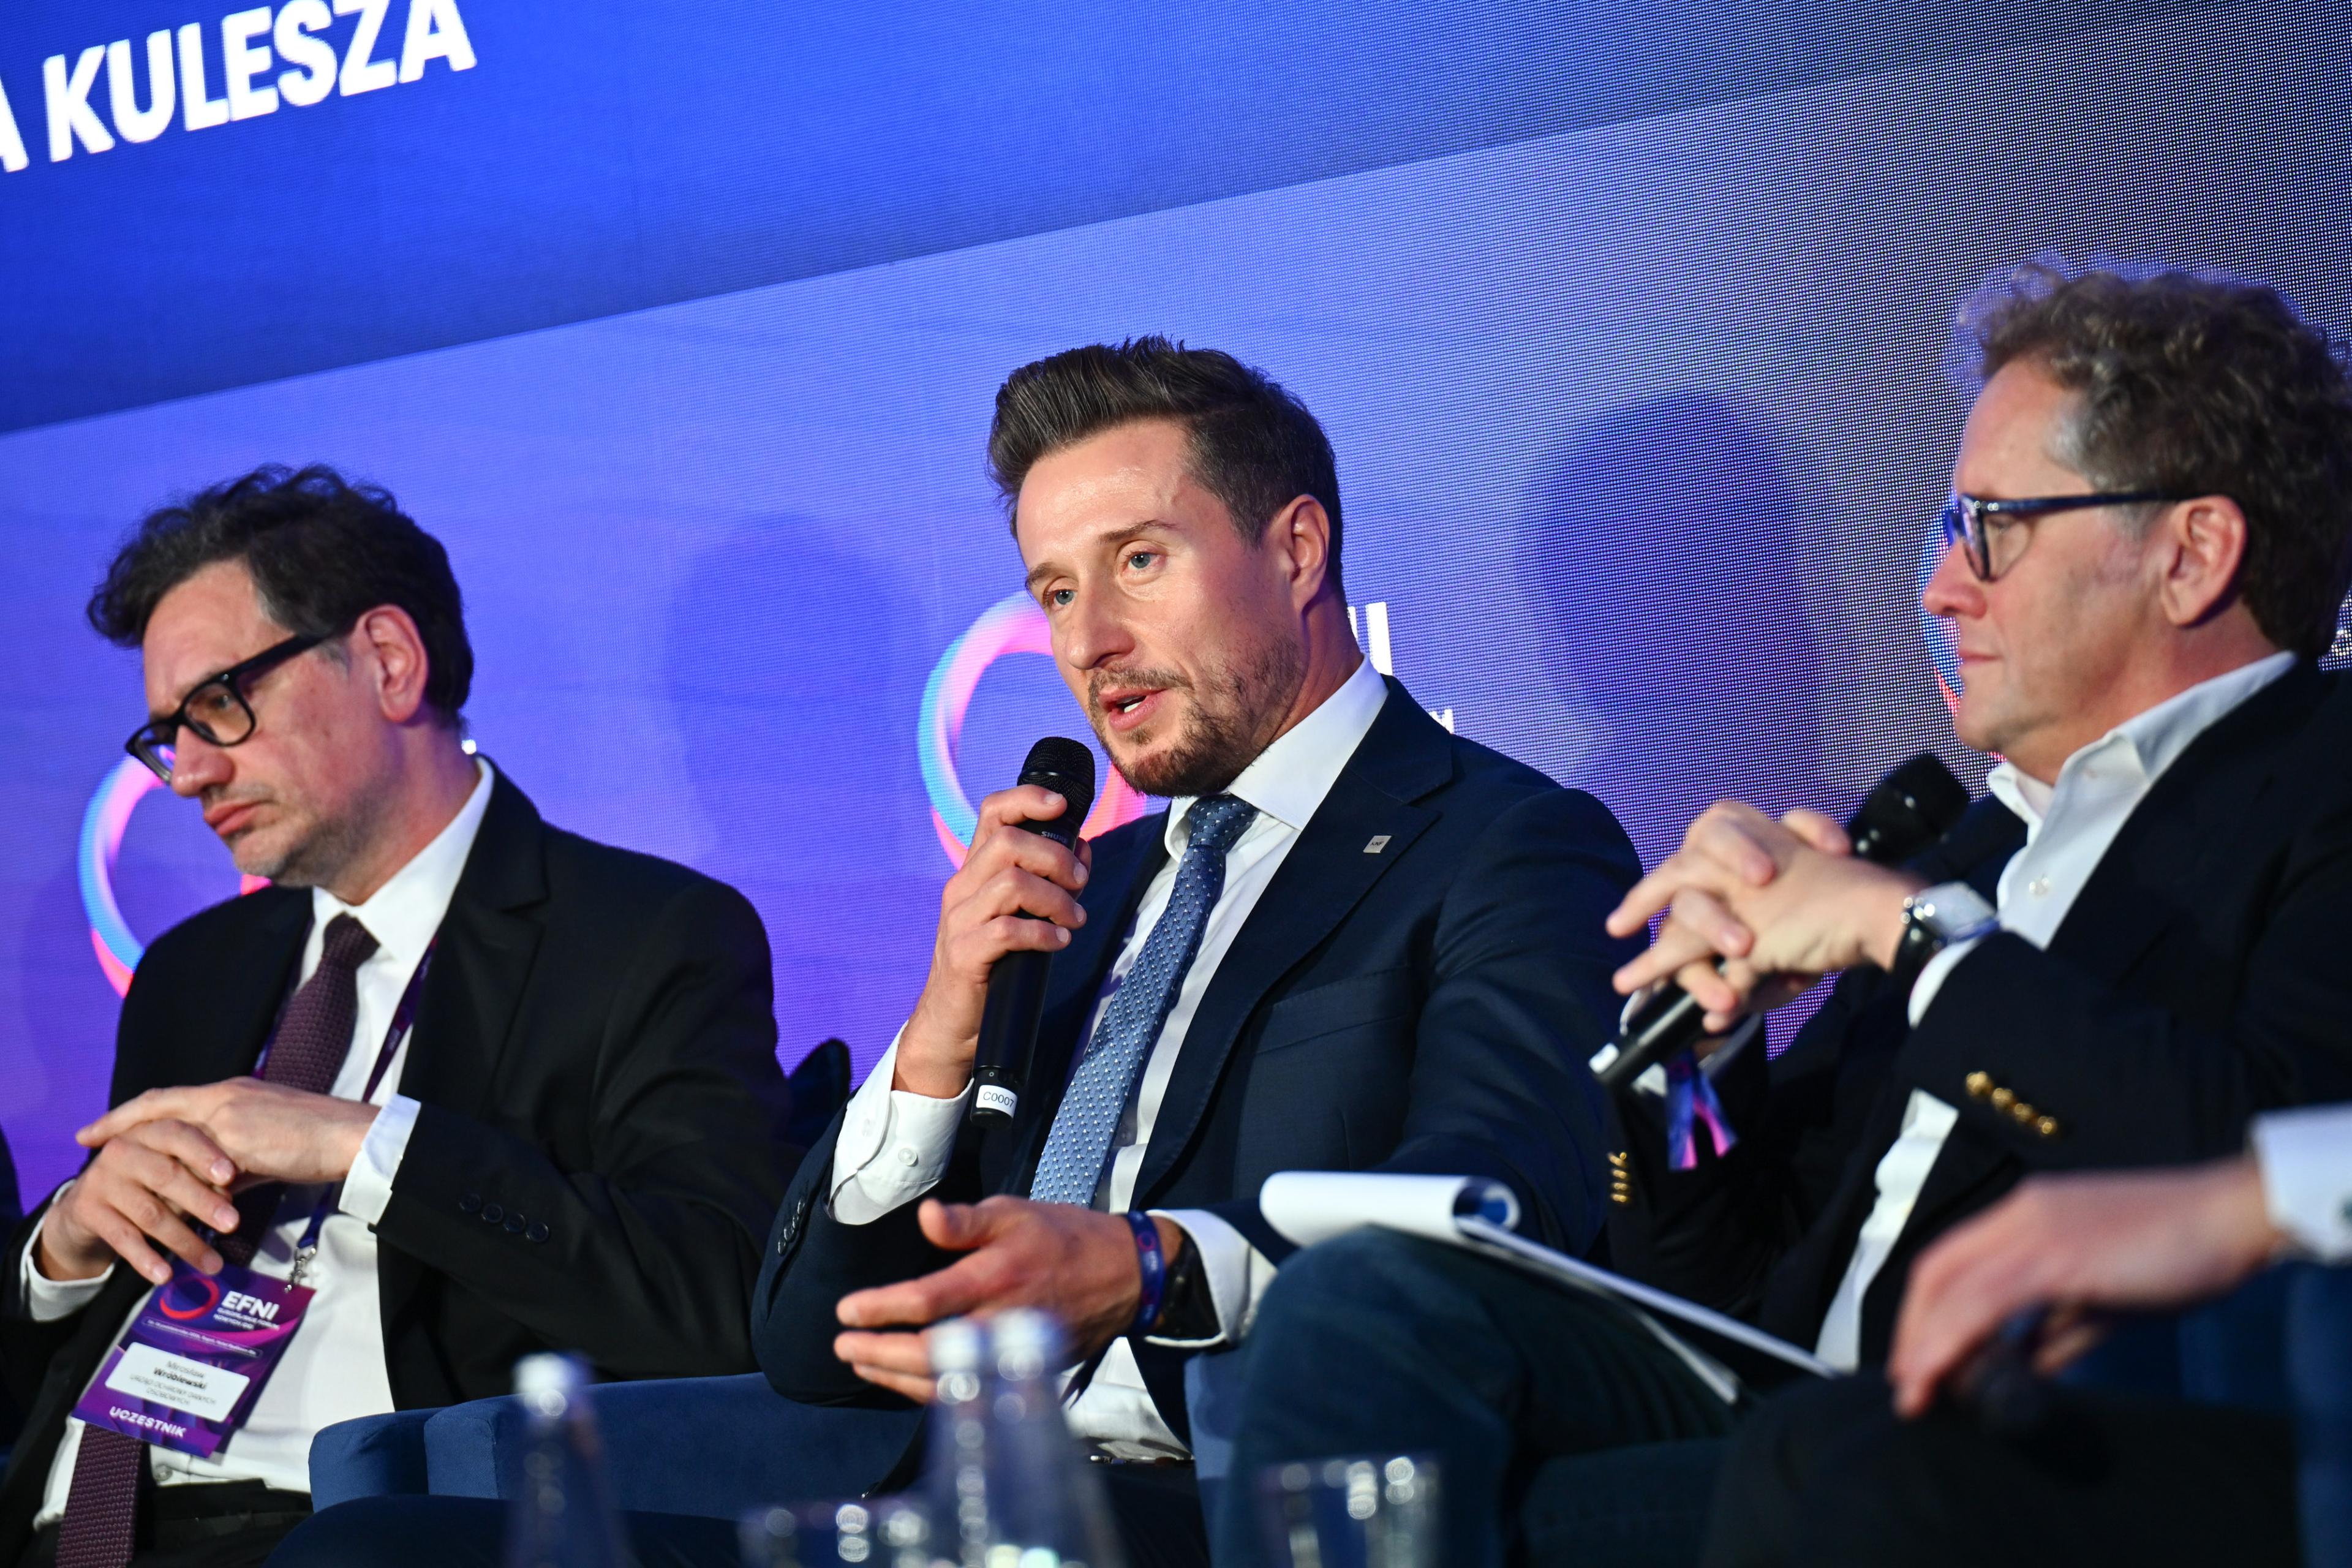
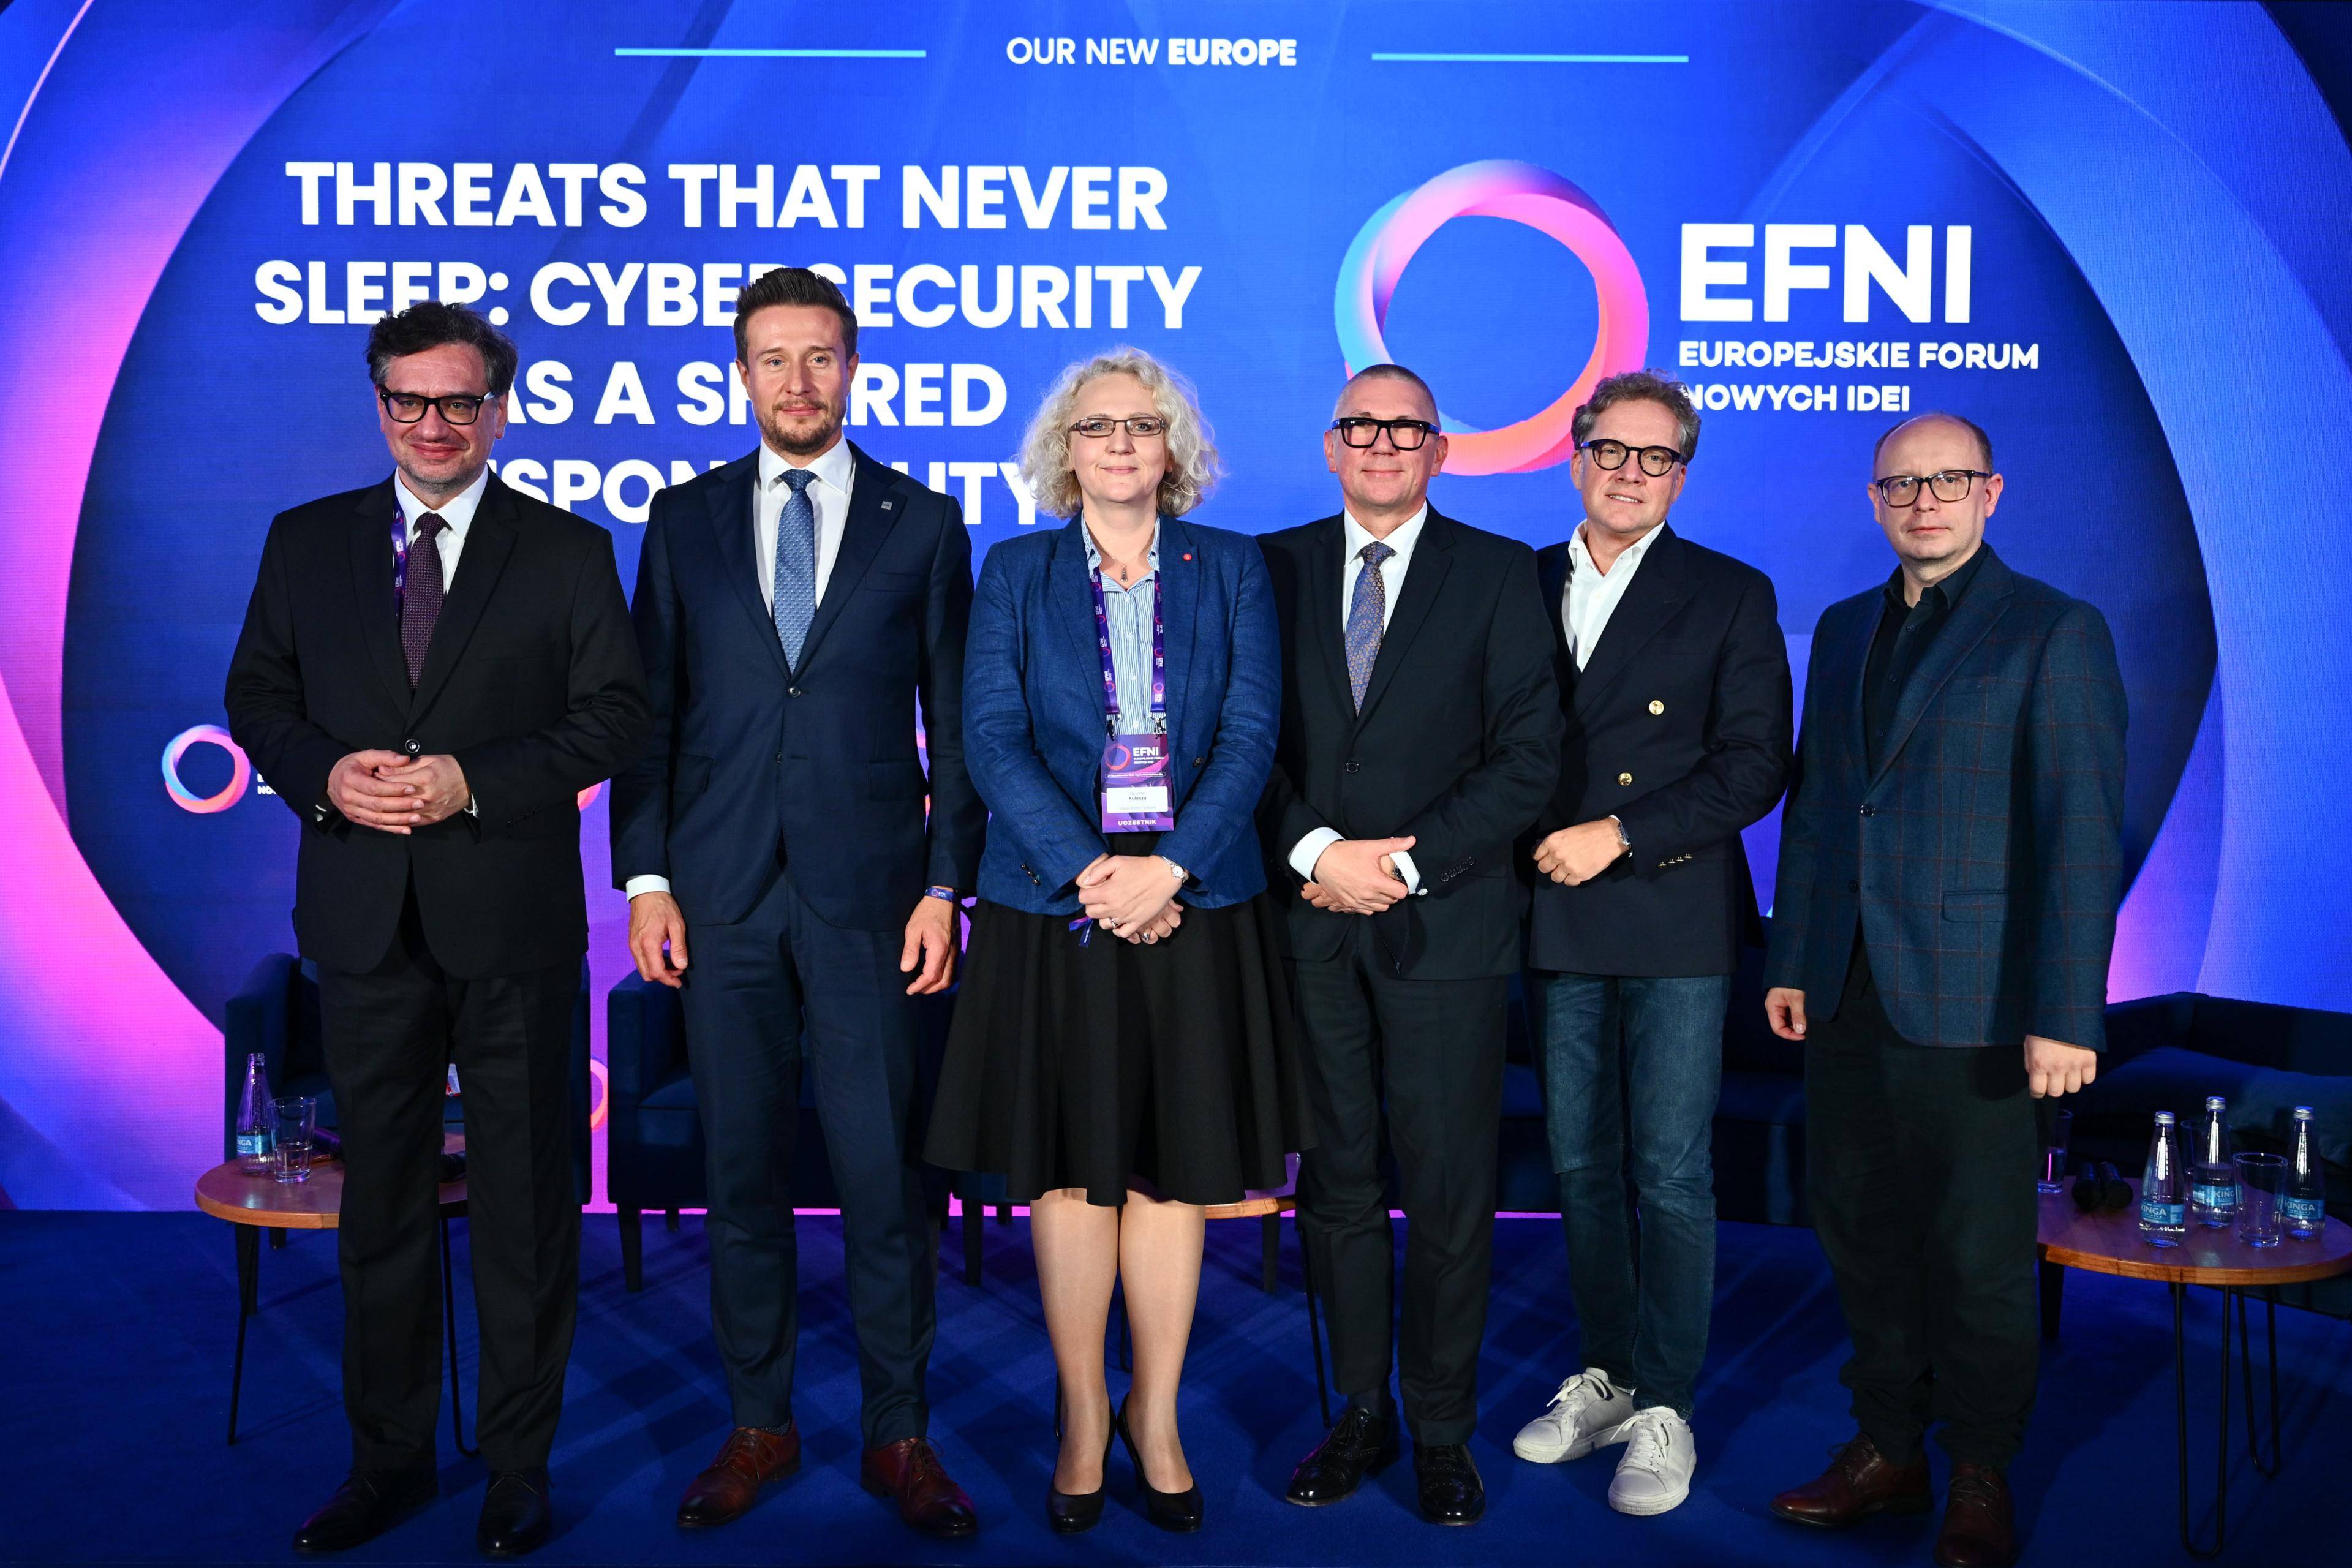
Krzysztof Dąbrowski na EFNI 2026 w panelu dot. cyberbezpieczeństwa
Krzysztof Dąbrowski, Dyrektor Zarządzający Pionem Bezpieczeństwa w Urzędzie Komisji Nadzoru Finansowego, wziął udział w panelu „Zagrożenia, które nie śpią: bezpieczeństwo w sieci wspólną odpowiedzialnością”, który odbył się 16 października 2026 r. podczas Europejskiego Forum Nowych Idei (EFNI) w Sopocie.
Dyskusja dotyczyła rosnących zagrożeń cyfrowych, sposobów zwiększania cyberbezpieczeństwa oraz wspólnej odpowiedzialności państwa, biznesu i obywateli za bezpieczeństwo w sieci, ze szczególnym uwzględnieniem edukacji, regulacji i współpracy międzynarodowej.
Krzysztof Dąbrowski mówił o znaczeniu cyberodporności sektora finansowego, roli regulacji w zarządzaniu ryzykiem technologicznym oraz podziale odpowiedzialności za przeciwdziałanie cyberprzestępczości. Podkreślił, że sektor finansowy, ze względu na zaawansowanie technologiczne i szerokie wykorzystanie kanałów cyfrowych w obsłudze klientów oraz procesach wewnętrznych, musi szczególnie dbać o bezpieczeństwo i ciągłość działania. Cyberbezpieczeństwo jest bowiem nie tylko kwestią techniczną, lecz także warunkiem utrzymania zaufania klientów i stabilności całego rynku. Poważny incydent, prowadzący do paraliżu operacyjnego, może skutkować utratą wiarygodności instytucji, a w konsekwencji nawet zagrozić jej dalszemu funkcjonowaniu.
Istotną rolę w budowaniu odporności odgrywają regulacje, w szczególności rozporządzenie DORA, ustanawiające szczególne wymogi w zakresie cyfrowej odporności podmiotów finansowych. Regulacje te obejmują kompleksowe zarządzanie ryzykiem ICT, określanie odpowiedzialności i zapewnianie odpowiednich zasobów, reagowanie na incydenty oraz nadzór nad zewnętrznymi dostawcami usług technologicznych. Krzysztof Dąbrowski wskazał przy tym na szczególną uwagę na odpowiedzialność zarządów, której nie można przenieść na inne podmioty poprzez delegowanie zadań. Zarządzanie ryzykiem powinno być integralnym elementem funkcjonowania organizacji, obejmującym wszystkie jej poziomy.
Dodał, że jednym z kluczowych zagrożeń pozostaje ryzyko związane z dostawcami zewnętrznymi. Dane zgłaszane do sektorowego zespołu reagowania na incydenty cyberbezpieczeństwa CSIRT KNF pokazują, że w poprzednim roku większość incydentów dotykających podmioty rynku finansowego miała źródło poza tymi instytucjami, u ich dostawców. Oznacza to, że skuteczna ochrona wymaga uwzględniania bezpieczeństwa całego łańcucha dostaw, niezależnie od branży.
Pozytywnie ocenił poziom cyberodporności polskiego sektora finansowego, szczególnie większych podmiotów dysponujących odpowiednimi zasobami. Podkreślił również znaczenie współpracy między instytucjami, zwłaszcza w sektorze bankowym, gdzie cyberbezpieczeństwo traktowane jest jako obszar wspólnego interesu, a nie konkurencji. Wymiana informacji sprzyja szybszemu wykrywaniu zagrożeń i reagowaniu na incydenty, ograniczając ryzyko ich rozprzestrzeniania się na cały rynek. Jednocześnie zauważył, że przestępcy coraz częściej koncentrują się na klientach instytucji finansowych, ponieważ bezpośrednie ataki na dobrze zabezpieczone podmioty mogą być trudniejsze i mniej opłacalne.
Krzysztof Dąbrowski zaakcentował rosnącą skalę oszustw wymierzonych w klientów, wykorzystujących presję czasu, rozproszenie uwagi oraz coraz bardziej wiarygodne treści generowane przy użyciu sztucznej inteligencji. Odpowiedzialność za ograniczanie tego zjawiska powinna spoczywać na instytucjach finansowych oraz podmiotach dostarczających usługi i treści reklamowe, w tym platformach społecznościowych. Nie powinna być ona jednak rozłożona równomiernie, lecz uwzględniać rzeczywiste możliwości i wpływ poszczególnych podmiotów. Szczególnie istotne jest zwiększenie kontroli reklam, weryfikacja reklamodawców oraz szybkie wykrywanie i usuwanie treści oszukańczych. Edukacja klientów pozostaje ważna, ale nie wystarczy bez skutecznej prewencji po stronie platform publikujących reklamy.